Découvrez mes réalisations classées par rubriques et filtrables par compétences techniques.
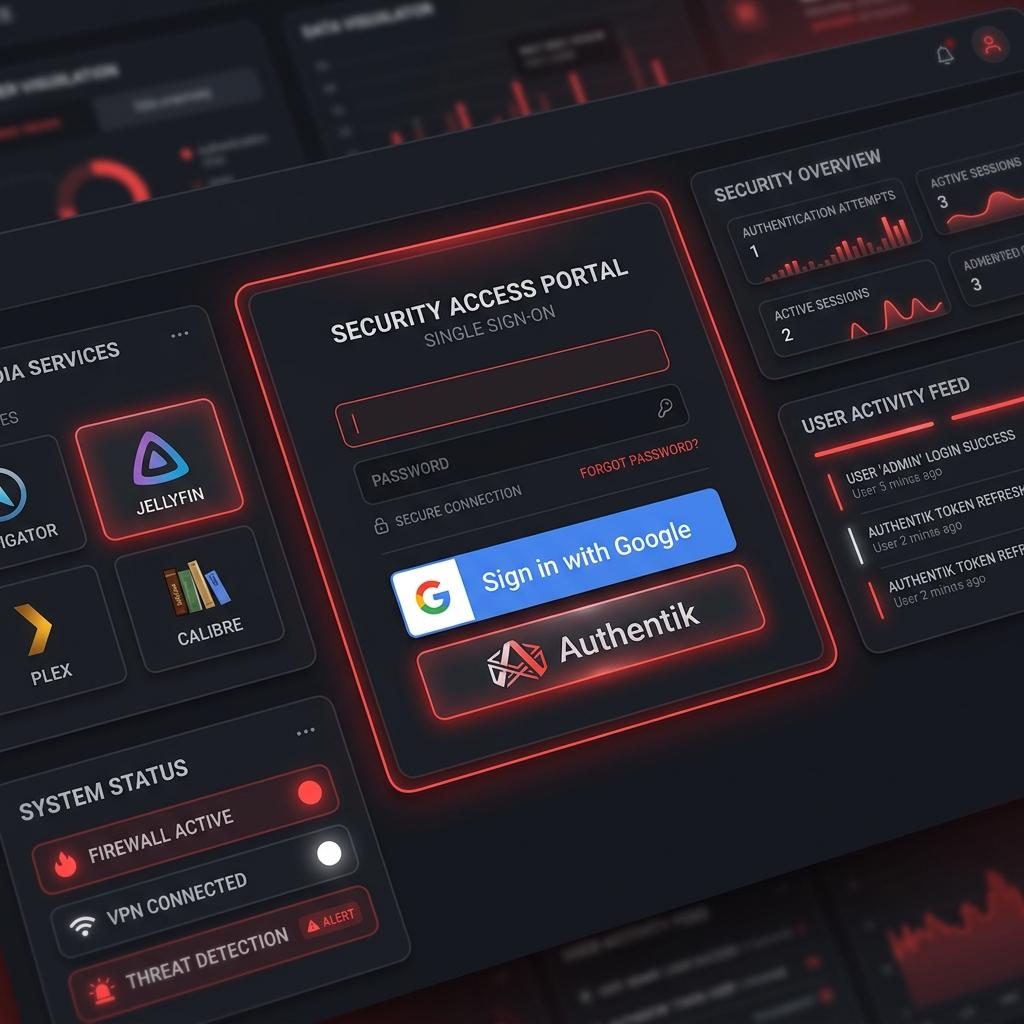
Conception, déploiement et sécurisation d'un serveur homelab complet auto-hébergé, hébergeant une suite d'applications de divertissement et de gestion documentaire (Jellyfin, Kavita, Librarr, Sonarr, Radarr, etc.). L'ensemble des services est unifié par le fournisseur d'identité Authentik, intégrant le SSO Google (OAuth2/OIDC) pour offrir une authentification unique, centralisée et robuste. L'isolation réseau est renforcée par l'utilisation de tunnels VPN maillés (Tailscale) pour l'accès administratif, et par l'intégration d'un conteneur dédié de redirection de trafic via ProtonVPN pour sécuriser, anonymiser et isoler les téléchargements de données du reste de l'infrastructure.
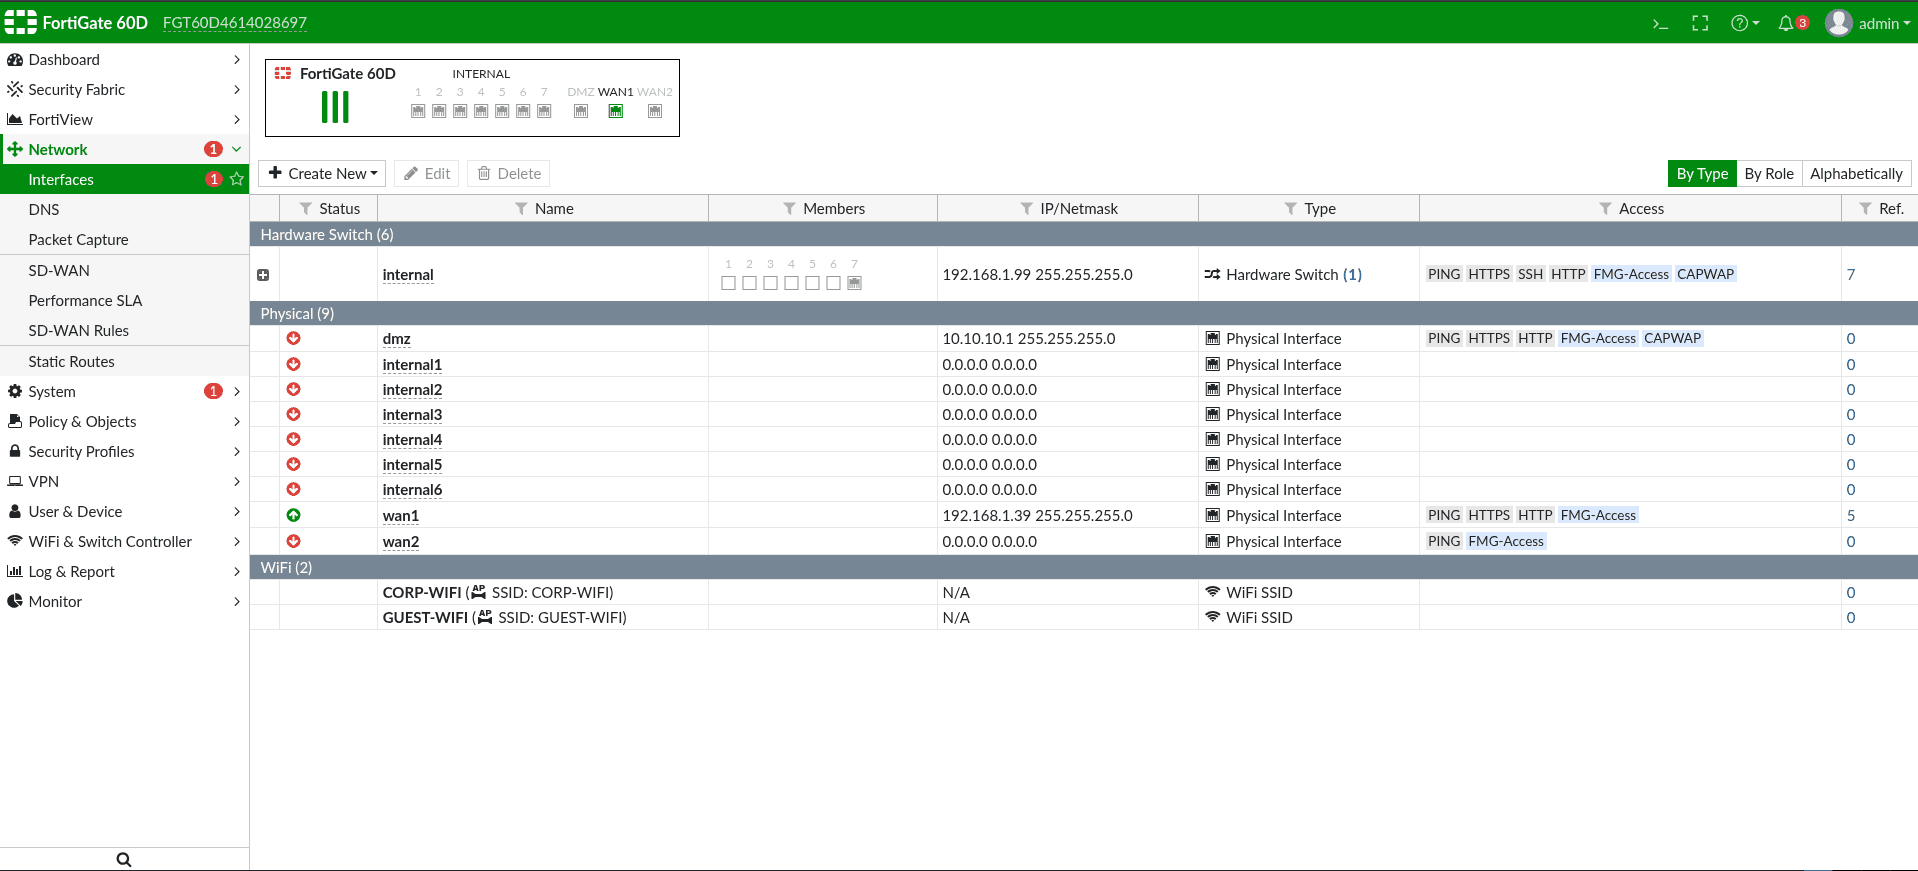
Configuration avancée d'un pare-feu matériel FortiGate 60D et d'un point d'accès FortiAP pour déployer une maquette d'infrastructure réseau d'entreprise hautement sécurisée. Implémentation d'une segmentation Zero-Trust par VLANs (VLAN 10 Admin, VLAN 20 Users, VLAN 30 Servers, VLAN 40 Guest, VLAN 50 Management) avec trunking 802.1Q. Déploiement d'un portail captif d'authentification sur le FortiGate pour les visiteurs (GUEST-WIFI) et filtrage web/applicatif rigoureux. Accès d'administration externe protégé par des connexions VPN SSL avec authentification forte. Ce projet s'inscrit dans une démarche de montée en compétences en vue de la préparation de la certification CCNA.
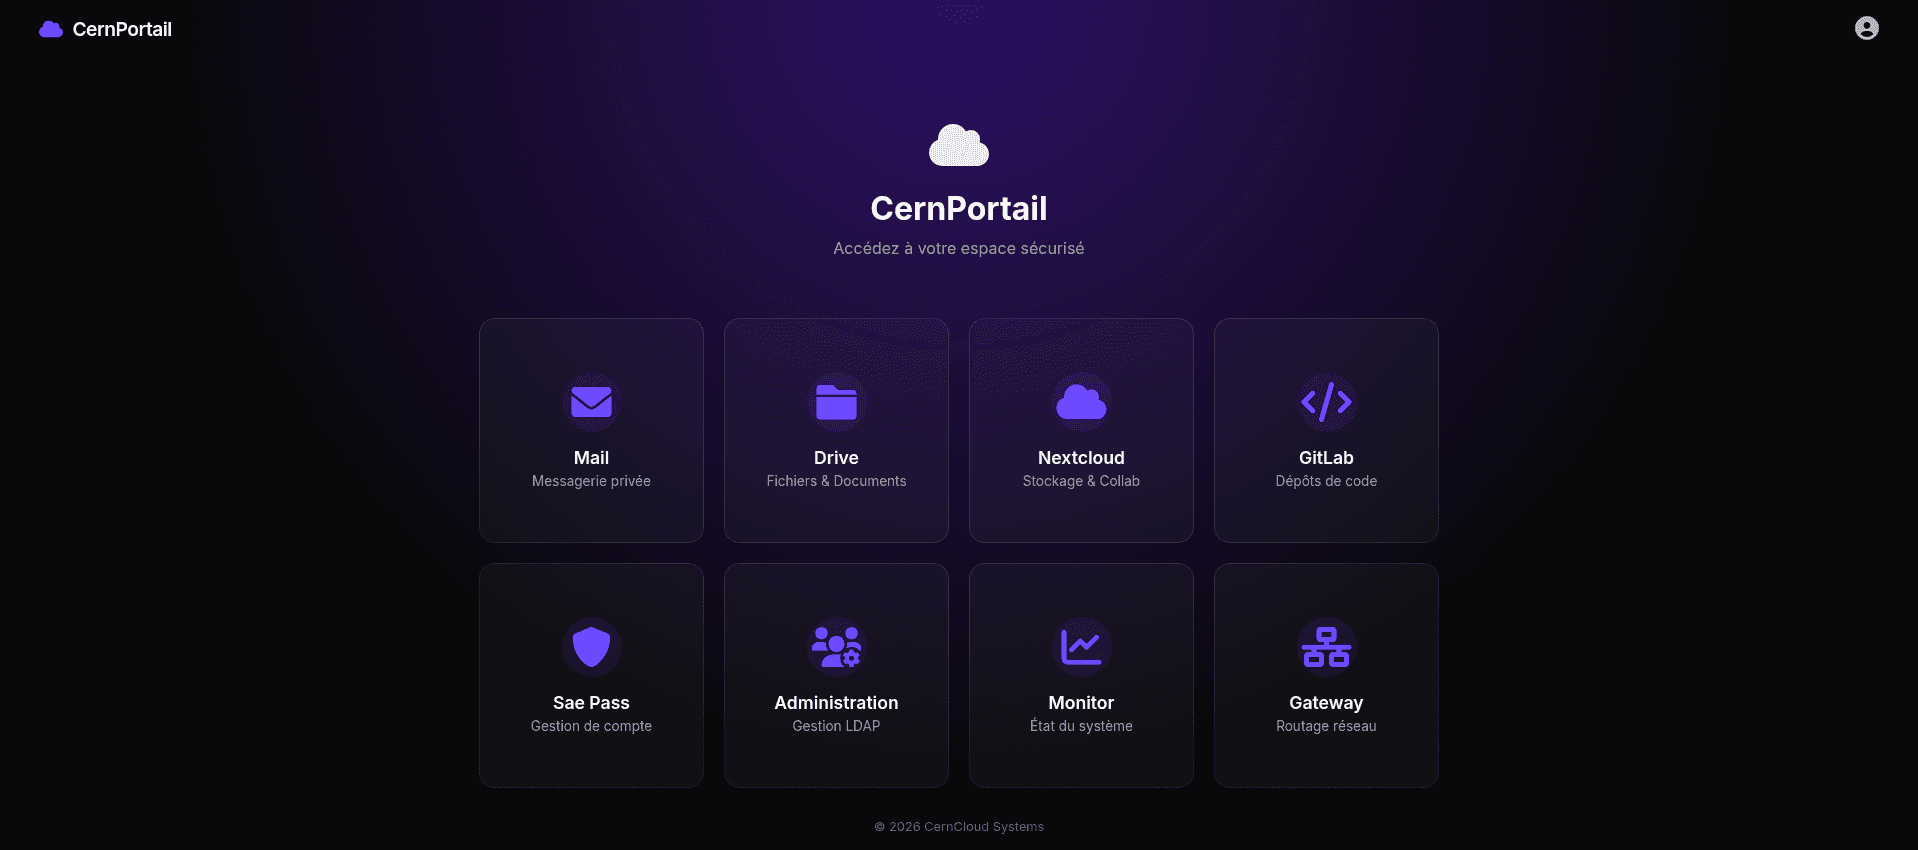
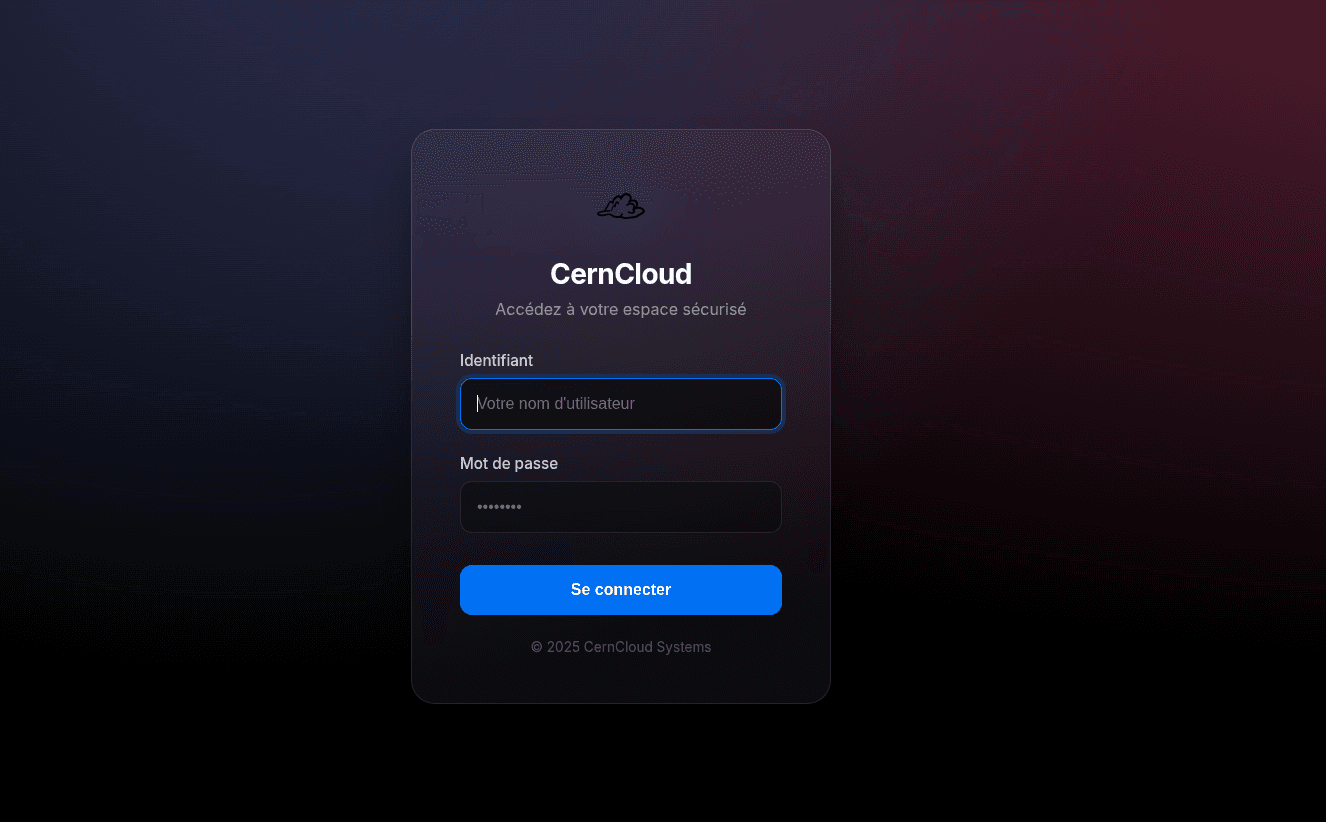
Conception, déploiement et maintien en condition opérationnelle d'une infrastructure cloud d'entreprise hautement disponible (HA) et résiliente. L'infrastructure est divisée en deux environnements logiquement et physiquement isolés (Stack Métier et Stack Observabilité) pour garantir la résilience de la supervision : • Orchestration & Stockage : Cluster Docker Swarm multi-nœuds avec réplication active des services. Persistance des données assurée en temps réel par un système de fichiers distribué GlusterFS. • Automatisation (IaC) : Provisioning complet des serveurs via Ansible et scripts de déploiement automatisé shell (développement d'un pipeline d'intégration continue). • Réseau & Routage : Réseaux Overlay isolés avec chiffrement IPSec natif, Reverse Proxy Traefik dynamique gérant la répartition de charge et les Sticky Sessions du portail Keycloak. • Observabilité & Alerting : Supervision applicative et système sous Grafana, centralisation des logs via Loki/Promtail, et développement d'un service "Watchdog" personnalisé en Python pour surveiller la disponibilité HTTP réelle des services et déclencher des alertes SecOps. • Services Hébergés : Nextcloud (gestion de fichiers), SFTPGo (transferts chiffrés), entièrement protégés derrière une passerelle SSO Keycloak supportant OIDC.
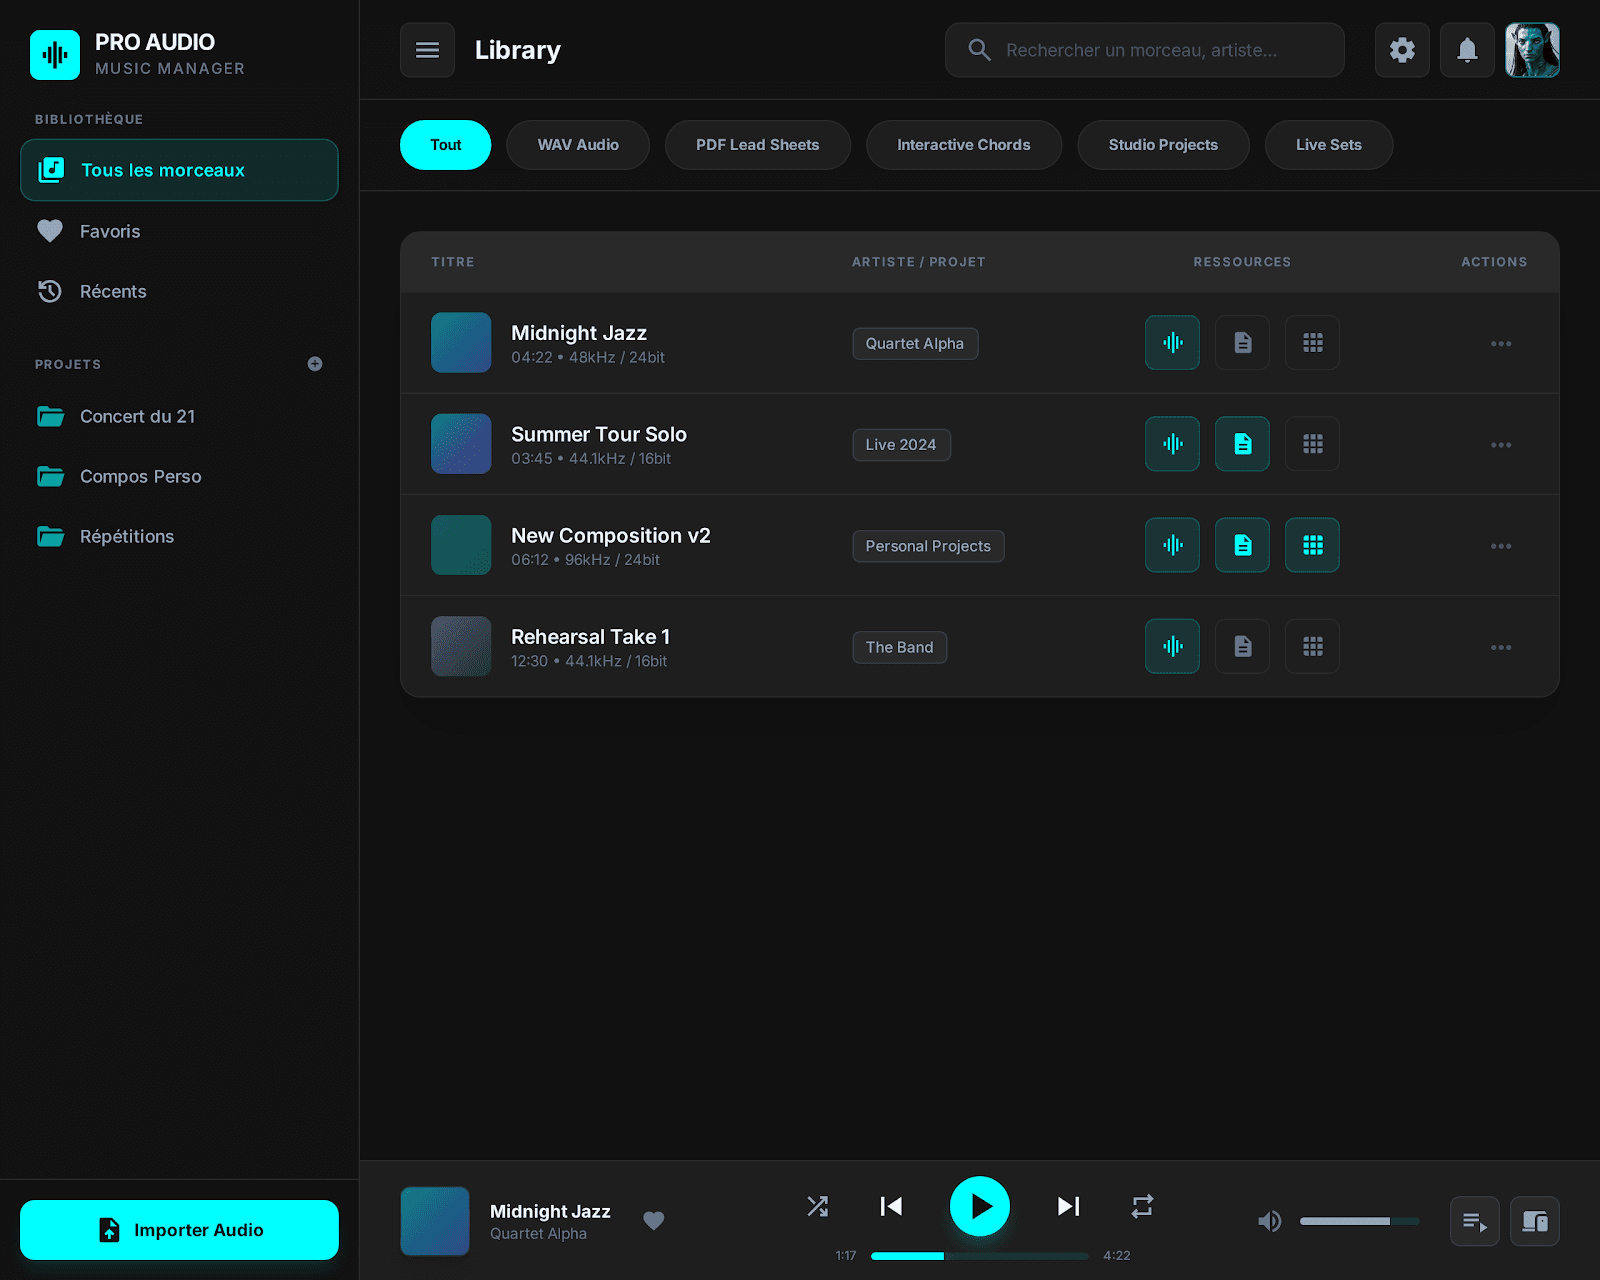
Développement complet d'une Progressive Web App (PWA) 'offline-first' conçue pour assister les musiciens en prestation live. L'application intègre un moteur de rendu de partitions PDF interactif, un gestionnaire de setlists et un outil d'apprentissage basé sur la bibliothèque Tonal.js pour la visualisation des accords au piano. Implémentation d'un backend léger en Python (FastAPI + yt-dlp) pour la recherche et l'extraction de pistes audio d'accompagnement. La PWA assure la persistance locale des données via IndexedDB (offline) synchronisée avec une base de données cloud Supabase lors du retour de connexion.
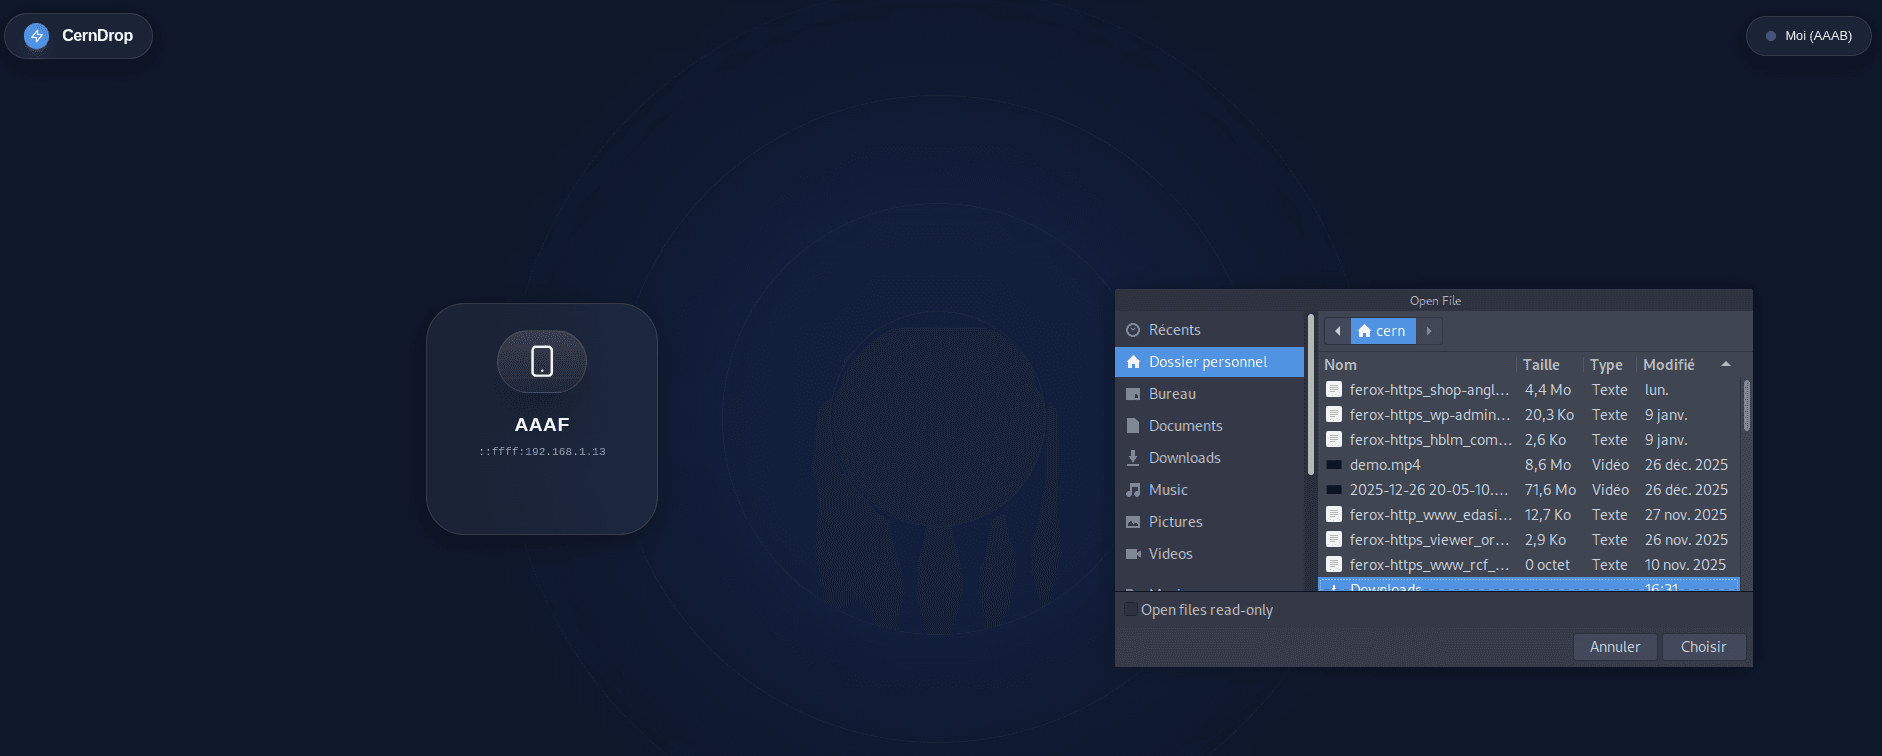
Développement en Node.js d'une application web de partage de fichiers instantané en pair-à-pair (P2P), reposant sur le protocole WebRTC. L'application détecte automatiquement les utilisateurs présents sur le même réseau local via les APIs de géolocalisation ou de découverte réseau (Socket.io). Les transferts de fichiers s'effectuent directement de navigateur à navigateur sans stockage intermédiaire sur un serveur tiers, garantissant la confidentialité des données. L'accès externe est sécurisé via des tunnels Cloudflare pour protéger l'hôte de signalement.
Développement d'un système de stockage réseau (NAS) sécurisé en Python. Le projet inclut un protocole de communication socket personnalisé, une authentification centralisée via un serveur d'annuaire OpenLDAP, le chiffrement de bout en bout des fichiers stockés à l'aide de l'algorithme symétrique AES-256, ainsi qu'une interface web d'administration développée avec Flask.
Développement en C d'un système distribué tolérant aux pannes implémentant l'algorithme de consensus Raft. Gestion de la communication réseau bas-niveau via des sockets TCP non bloquantes, synchronisation des threads (Mutex et variables de condition), et implémentation des rôles du protocole (Leader, Follower, Candidate), des mécanismes d'élection par timeout aléatoire et de la réplication des logs d'état.
Conception, maquettage et déploiement complet d'une infrastructure Active Directory sous Windows Server pour la centralisation et la sécurisation de 15 postes clients d'une école. Configuration des rôles clés (AD DS, DNS, DHCP, WSUS), définition de stratégies de groupe (GPO) restrictives pour le durcissement du système (blocage de l'exécution de scripts non signés, restriction d'accès aux paramètres système, filtrage de ports). Pour les postes obsolètes incompatibles avec Windows Server, déploiement d'une flotte Linux Mint gérée et automatisée via des playbooks Ansible.
Automatisation complète du cycle de vie d'une infrastructure cloud hybride (IaC). Provisioning des ressources de virtualisation (machines virtuelles, réseaux isolés, disques) à l'aide de Terraform, puis déploiement et configuration des services applicatifs (Docker, reverse proxies, bases de données) via des playbooks Ansible. Cette approche permet de déployer un environnement DevSecOps complet de manière reproductible, portable et idempotente.
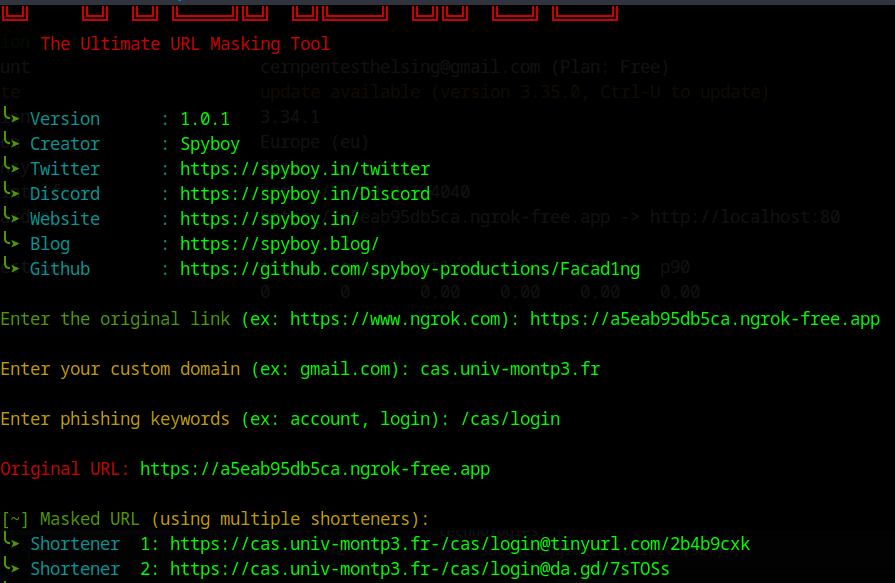
Analyse détaillée des techniques de contournement et de la chaîne d'outils utilisée par les attaquants lors de campagnes de spear phishing. Réalisation d'une simulation contrôlée en laboratoire fermé à l'aide du Social-Engineer Toolkit (SET) et d'outils de clonage de portails d'authentification (HTTrack). Analyse de l'injection d'un CV PDF piégé redirigeant vers un point d'exposition masqué (tunnel Ngrok) pour récolter des identifiants (Credential Harvesting). Étude et mise en place des mécanismes de défense adéquats (authentification MFA forcée, analyse d'en-têtes de mails, détection de domaines typosquattés).
Conception et développement d'une plateforme de vote électronique hautement sécurisée et décentralisée, basée sur des principes de cryptographie avancés. L'application intègre trois interfaces indépendantes : un portail utilisateur permettant de soumettre anonymement son bulletin, une interface de scrutateur pour la surveillance en temps réel de l'intégrité du scrutin, et un tableau de bord administrateur pour configurer les votes. L'architecture est entièrement conteneurisée à l'aide de Docker, facilitant le déploiement du serveur Spring Boot et de la base de données relationnelle PostgreSQL.
Développement d'un outil d'automatisation en Python pour l'intégration des flux de travail de la Radio Aviva. Le programme utilise les APIs de Notion et Google Calendar pour synchroniser automatiquement le planning des émissions de radio, la gestion des invités et les créneaux de diffusion, éliminant ainsi les saisies manuelles et réduisant les risques d'erreurs d'agenda de 90%.
Développement d'un script d'automatisation en Python exploitant les APIs REST de Deezer et Spotify. Le script analyse les playlists de l'utilisateur sur Deezer, extrait les métadonnées des morceaux (titre, artiste, album) et utilise un algorithme de recherche floue (fuzzy matching) pour retrouver et recréer les playlists équivalentes sur Spotify via des requêtes d'écriture sécurisées OAuth2.
Développement en C d'un outil de capture d'événements clavier (keylogger) ciblant le serveur d'affichage X11 sur Linux. Utilisation de la bibliothèque Xlib pour intercepter les signaux d'entrée clavier au niveau utilisateur. Ce projet à but éducatif a permis de mettre en évidence les faiblesses d'architecture de sécurité du protocole X11 face aux attaques par enregistrement de frappes et d'étudier les contre-mesures associées (migration Wayland, sandboxing de processus graphiques).
Recherche et analyse active de failles de sécurité applicatives sur les programmes de Bug Bounty de la plateforme HackerOne. Utilisation d'outils de test d'intrusion professionnels (Burp Suite, OWASP ZAP, Nmap, Subfinder) pour identifier des vulnérabilités web courantes (OWASP Top 10) telles que les injections SQL, XSS, CSRF, et contournements d'authentification. Rédaction de rapports de vulnérabilité conformes aux standards de divulgation responsable.
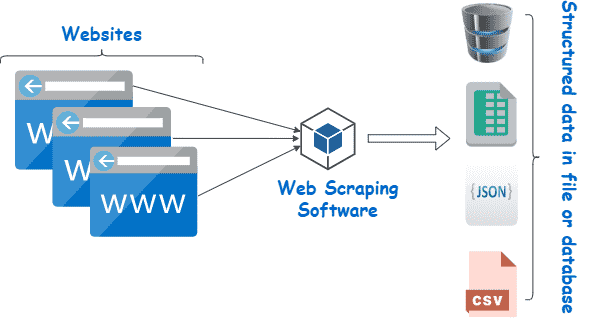
Conception et mise en production de scripts d'extraction de données web automatisés et résilients. Utilisation de Playwright et Selenium en Python pour le contournement des protections anti-bot (Cloudflare, CAPTCHAs, signatures TLS, empreintes de navigateur). Structuration des flux de données extraits sous forme d'APIs REST et de bases de données relationnelles PostgreSQL pour l'analyse décisionnelle.
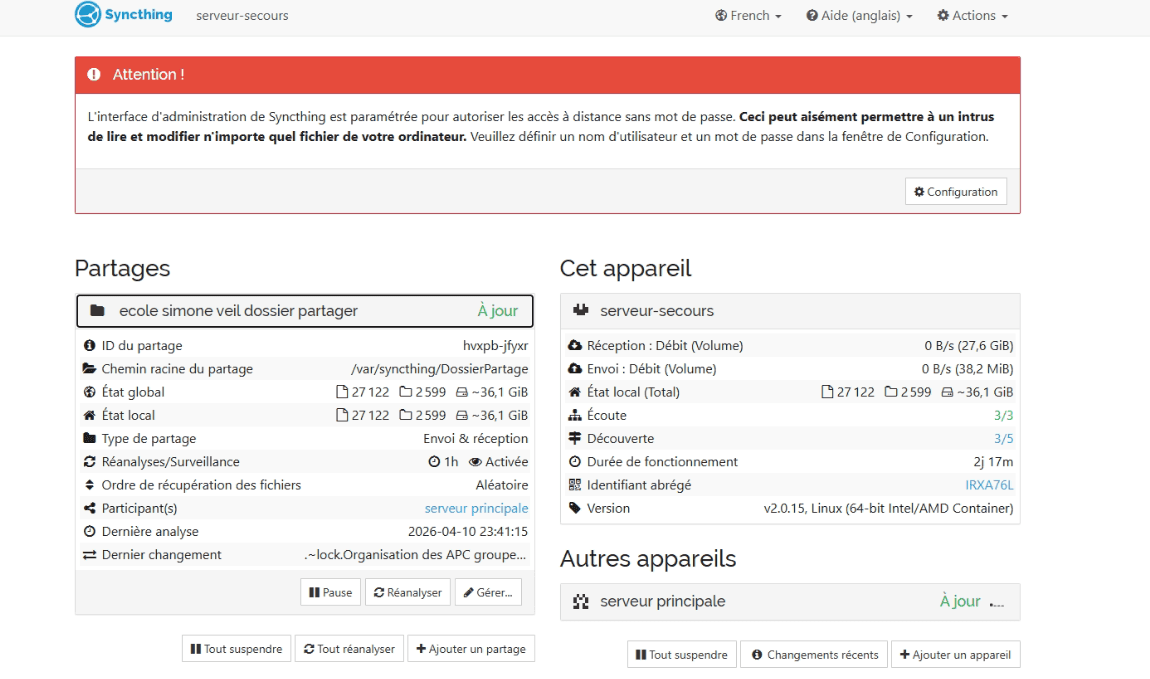
Déploiement d'un cluster de stockage distant à haute disponibilité (HA) et tolérant aux pannes pour une infrastructure d'établissement scolaire. Configuration d'interconnexions réseaux sécurisées par tunnel maillé VPN Tailscale. Synchronisation continue et bidirectionnelle des données par Syncthing entre un serveur principal et un serveur miroir/secondaire de secours. Développement d'un script de basculement dynamique (.bat) configuré au démarrage du client Windows : test de disponibilité ICMP/HTTP du serveur principal, et basculement automatique et transparent de la lettre de lecteur réseau (Z:) vers le serveur de secours en cas de rupture de lien, sans interruption pour l'utilisateur final.