Analyse d'une chaîne d'attaque de phishing (Spear Phishing CV)
Description du projet
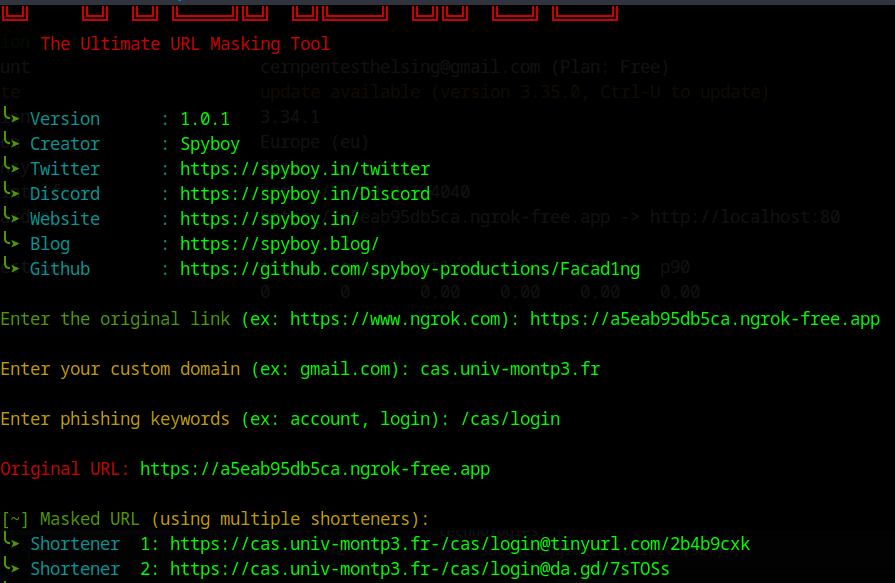
Analyse détaillée des techniques de contournement et de la chaîne d'outils utilisée par les attaquants lors de campagnes de spear phishing. Réalisation d'une simulation contrôlée en laboratoire fermé à l'aide du Social-Engineer Toolkit (SET) et d'outils de clonage de portails d'authentification (HTTrack). Analyse de l'injection d'un CV PDF piégé redirigeant vers un point d'exposition masqué (tunnel Ngrok) pour récolter des identifiants (Credential Harvesting). Étude et mise en place des mécanismes de défense adéquats (authentification MFA forcée, analyse d'en-têtes de mails, détection de domaines typosquattés).
>_Simulateur d'Attaque Phishing (Chaîne SET & Ngrok)
Analysez le trajet des requêtes et la cinématique d'interception d'identifiants de connexion.
Cliquez sur "Lancer l'animation" pour observer la cinématique de capture d'identifiants.
Technologies utilisées
Projet Suivant
Référendum Java Spring Boot
Détails du projet
Intéressé par ce projet ?
Contactez-moi pour en savoir plus ou discuter d'une collaboration.
Me contacter