Retour aux projets
Projet Personnel
Bug Bounty HackerOne
Continu
Continu
Solo
1 / 2
Description du projet
Recherche et analyse active de failles de sécurité applicatives sur les programmes de Bug Bounty de la plateforme HackerOne. Utilisation d'outils de test d'intrusion professionnels (Burp Suite, OWASP ZAP, Nmap, Subfinder) pour identifier des vulnérabilités web courantes (OWASP Top 10) telles que les injections SQL, XSS, CSRF, et contournements d'authentification. Rédaction de rapports de vulnérabilité conformes aux standards de divulgation responsable.
Technologies utilisées
Burp Suite ProSubfinderWiresharkPythonOWASP Top 10Reconnaissance passive & active
Projet Suivant
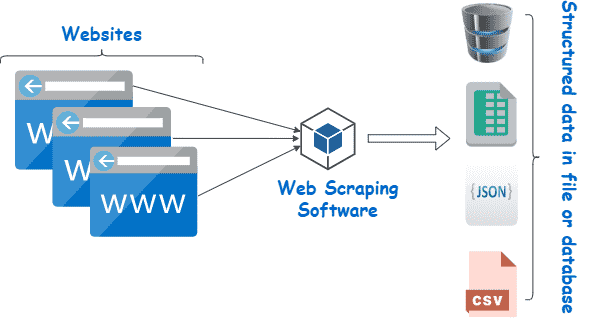
Web Scraping Automation
Détails du projet
CatégoriePersonnel
DuréeContinu
ÉquipeSolo
PériodeContinu
Intéressé par ce projet ?
Contactez-moi pour en savoir plus ou discuter d'une collaboration.
Me contacter