Sécurisation Réseau & Administration FortiGate 60D
Description du projet
Configuration avancée d'un pare-feu matériel FortiGate 60D et d'un point d'accès FortiAP pour déployer une maquette d'infrastructure réseau d'entreprise hautement sécurisée. Implémentation d'une segmentation Zero-Trust par VLANs (VLAN 10 Admin, VLAN 20 Users, VLAN 30 Servers, VLAN 40 Guest, VLAN 50 Management) avec trunking 802.1Q. Déploiement d'un portail captif d'authentification sur le FortiGate pour les visiteurs (GUEST-WIFI) et filtrage web/applicatif rigoureux. Accès d'administration externe protégé par des connexions VPN SSL avec authentification forte. Ce projet s'inscrit dans une démarche de montée en compétences en vue de la préparation de la certification CCNA.
>_Topologie Réseau Interactive
Cliquez sur les différents nœuds pour examiner la configuration des sous-réseaux et les règles du FortiGate.
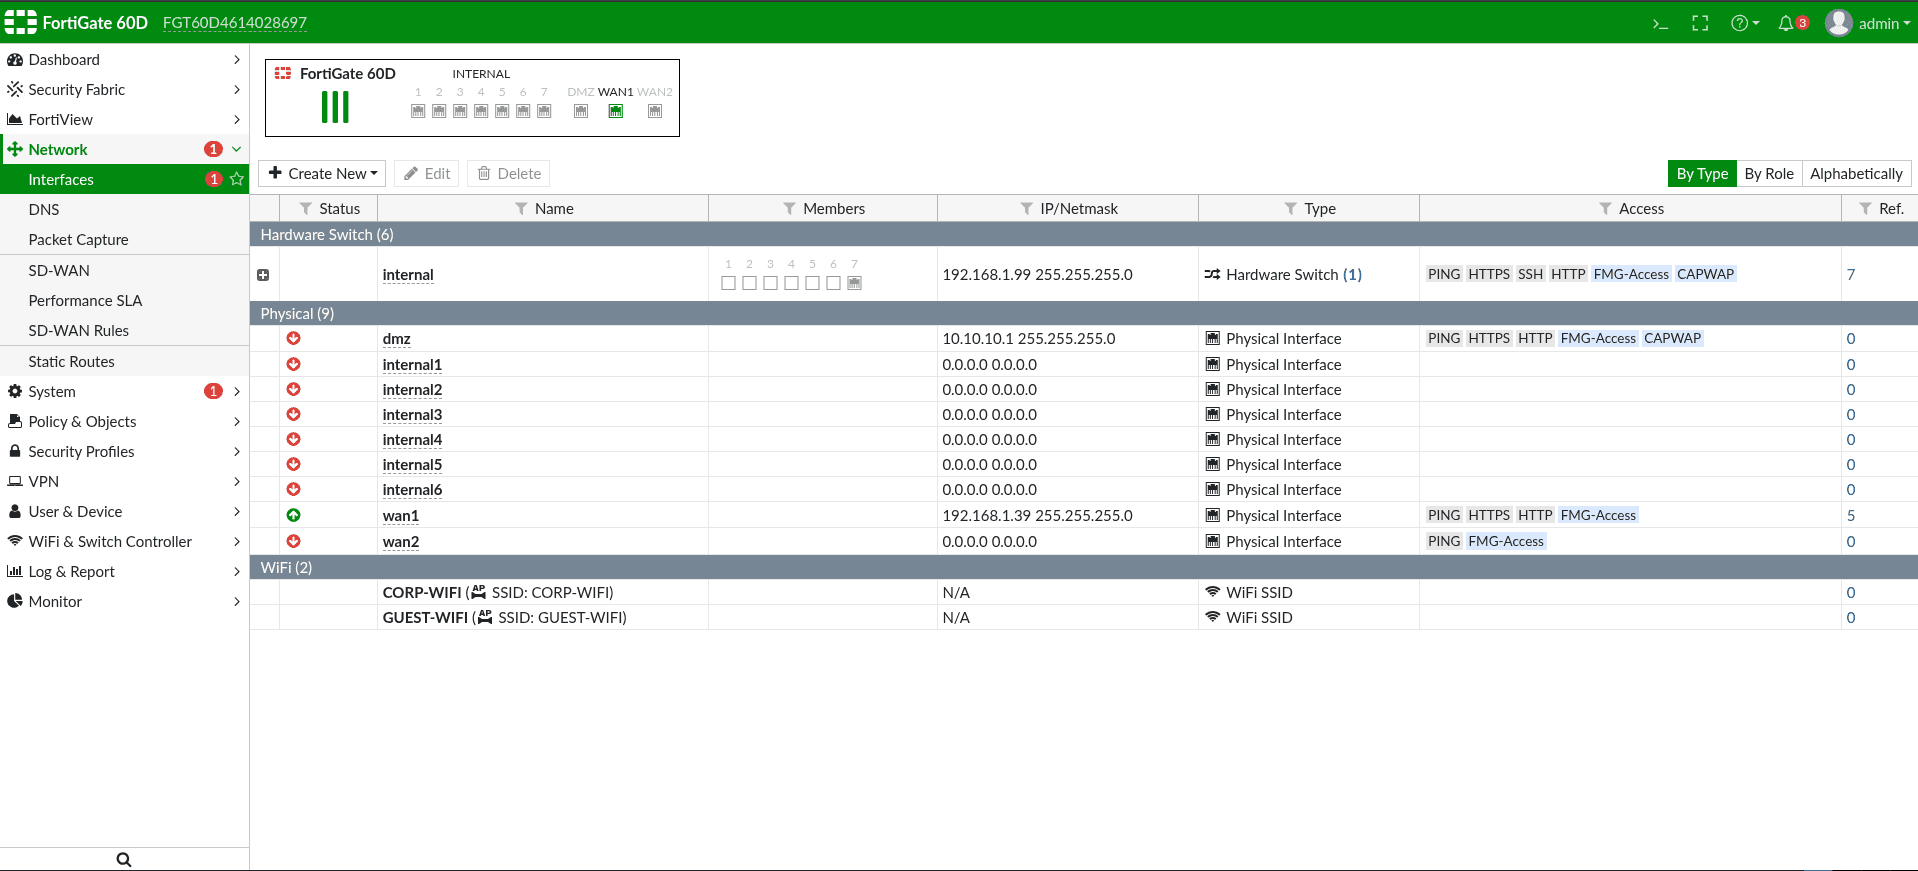
FortiGate 60D (Core)
Pare-feu principal d'administration réseau. Gère le routage inter-VLAN et les règles de sécurité.
Hardware Switch (1-7), DMZ, WAN1, WAN2
Technologies utilisées
Projet Suivant
Architecture DevSecOps & Self-Hosting
Détails du projet
Intéressé par ce projet ?
Contactez-moi pour en savoir plus ou discuter d'une collaboration.
Me contacter